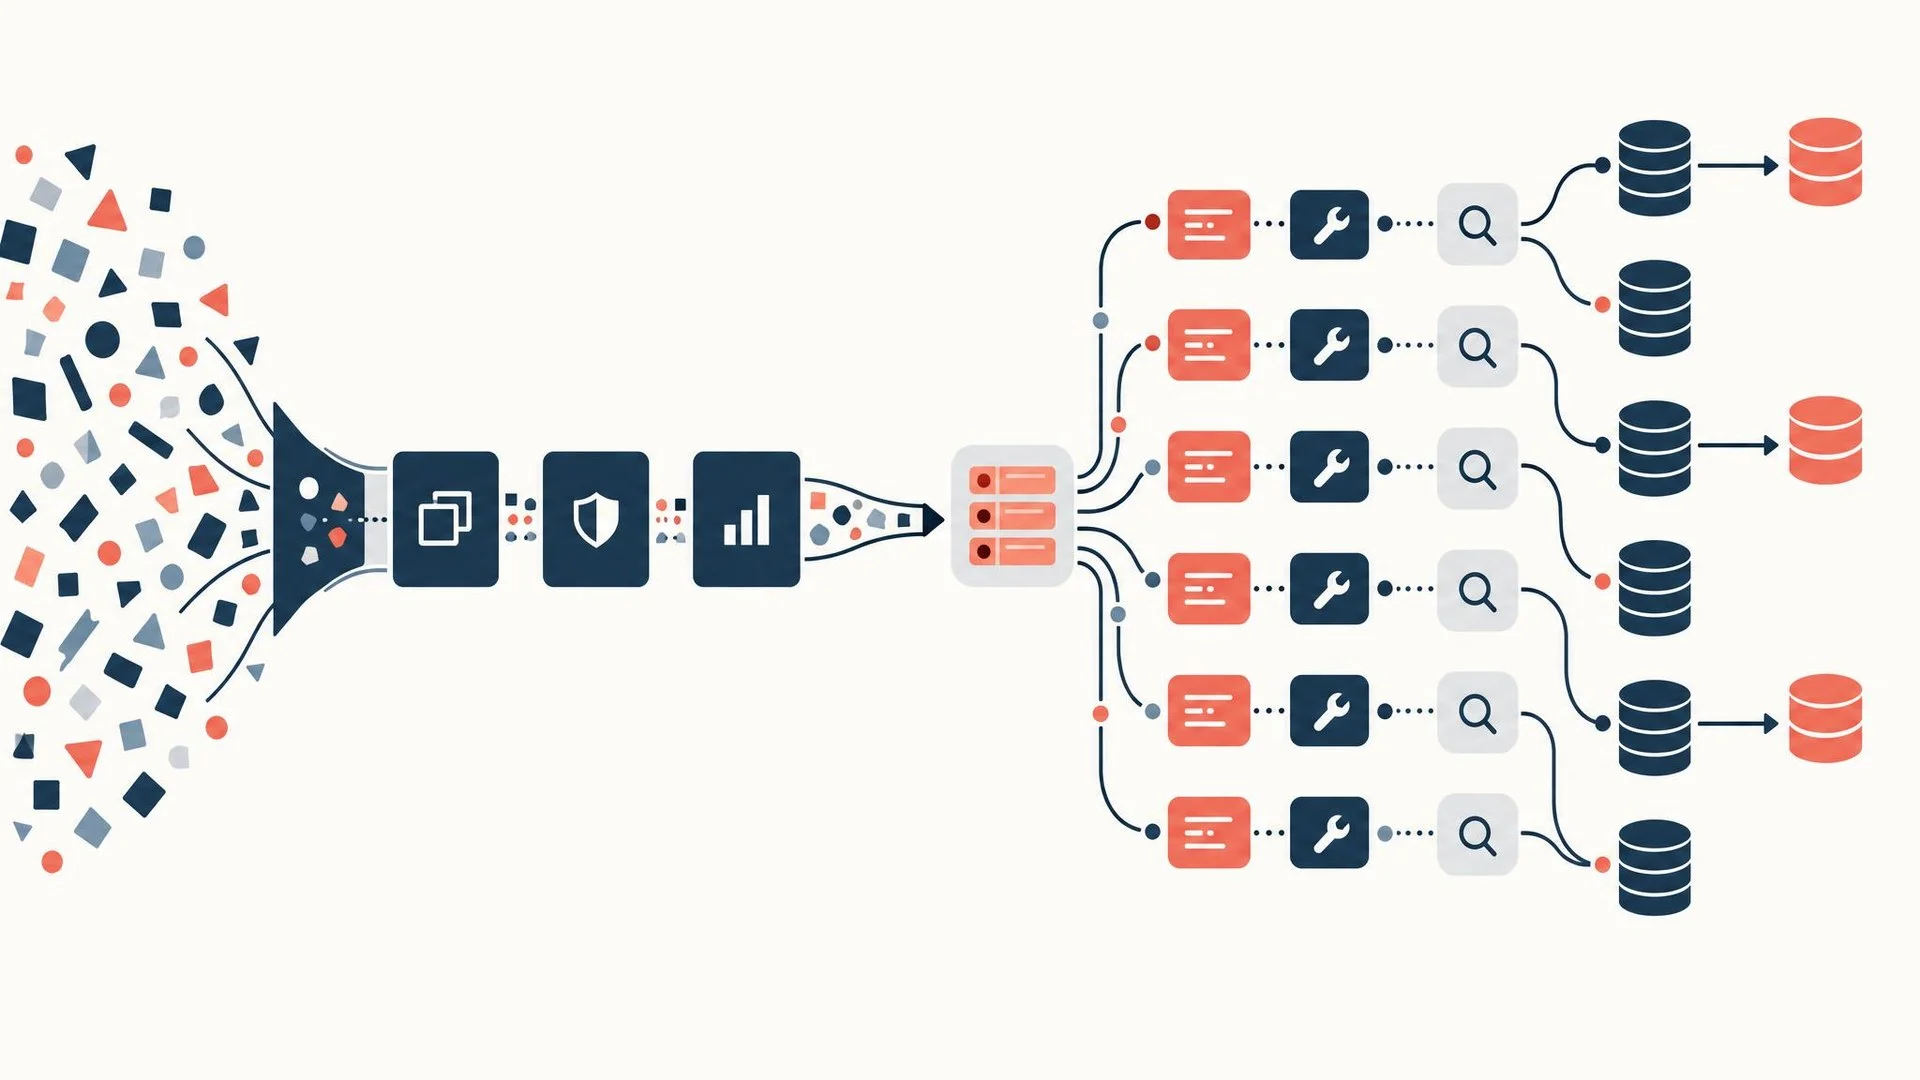
GitHub, Microsoft ile yürüttüğü güvenlik pilot uygulamasının 15 Kasım 2026 itibarıyla altı açık kaynak projesinde 55 düzeltmeyle sonuçlandığını 17 Kasım 2026’da bildirdi. Codename MDASH denemesinde olası 9.791 sorun, her biri araştırmacılar tarafından incelenen, kavram kanıtı ve önerilen bir düzeltmeyle birlikte sunulan 99 özel rapora indirildi.
Düzeltmelerin 14’ü sürümlere zaten eklenmişti.
Düzeltmelerin 14’ü sürümlere zaten eklenmişti. Projeler AutoGPT, Caddy, Express, FastMCP, ImageMagick ve Netty’ydi. Hangi bulguların düzeltileceğine, nasıl düzeltileceğine ve düzeltmelerin ne zaman yayımlanacağına bakımcılar karar verdi; raporlar ve yamalar GitHub’da kaldı.
Bu tasarım, yapay zekâ taramalarının ucuzlamasıyla ortaya çıkan bir bakım sorununu ele alıyor: Yinelenen bildirimler ve gerçek güvenlik açıklarına işaret etmeyen raporlar, bakımcıların zamanını şimdiden alıyor; düzeltme yapmak ise hâlâ insan muhakemesi gerektiriyor. GitHub, araştırmacıların projeleri üzerinde başka bir modeli çalıştırmadan önce bakımcılara danışmasını ve bulgularla birlikte yama göndermesini istiyor.
Microsoft’un Codename MDASH sistemi, her projeyi MAI Cyber modeliyle taradı ve düzeltmeler önerdi.
Microsoft’un Codename MDASH sistemi, her projeyi MAI Cyber modeliyle taradı ve düzeltmeler önerdi. Özel olarak uyarlanmış Copilot becerileriyle geliştirilen GitHub Security Lab yapay zekâ triyaj ajanı, yinelenen bulguları eledi, geçerliliklerini kontrol etti ve etkisi yüksek hatalara odaklandı. Ardından Microsoft FORGE Lab’den yedi araştırmacı, raporlar GitHub’ın özel güvenlik açığı bildirim sistemi üzerinden bakımcılara iletilmeden önce kalan tüm bulguları elle kontrol etti.
GitHub’a göre ilk düzeltmeler, ilk taramadan yaklaşık bir hafta sonra yayımlandı. Caddy’nin bakımcıları, aldıkları 22 raporun tamamını bir hafta içinde veya daha kısa sürede düzeltti. İki kişi tarafından bakımı yapılan ImageMagick de 22 rapor aldı; bir vakada, bir özet tam kod satırlarını belirleyip ilk bakışta tanıdık görünen bir sorunun aslında farklı olduğunu gösterdikten 15 dakika sonra bakımcılar düzeltmeyi yayımladı.
AutoGPT’de bakımcıların hatalı bir kontrolü yayımlamasından üç gün sonra…
AutoGPT’de bakımcıların hatalı bir kontrolü yayımlamasından üç gün sonra bir rapor geldi ve doğru satırı gösterdi. Bakımcılar düzeltmeyi önerilen yamanın ötesine taşıdı, bir gün içinde yazdı ve bir haftadan kısa süre sonra üretim ortamına aldı. Pilot uygulama boyunca bakımcılar önerilen düzeltmelerin bazılarını olduğu gibi kullandı, bazılarınıysa uyarladı.
Bir Netty bakımcısı geriye kalan kısıtı şöyle anlattı: “Güvenlik açıklarını bulmak artık darboğazımız değil. Zor olan onları düzeltmek ve bu da bakımcılara bağlı.”
GitHub, proje örnekleminin küçük, sonuçların erken çıkarımlardan ibaret ve…
GitHub, proje örnekleminin küçük, sonuçların erken çıkarımlardan ibaret ve elle inceleme yönteminin henüz ölçeklenebilir olmadığını belirtti; araştırmacılar her projedeki bulguları elle kontrol etmek için yaklaşık iki gün harcadı. Düşük kaliteli raporlar bakımcılara her gün ulaşmaya devam ediyor.
GitHub, özel çatallarda CI/CD testlerini ve bakımcıların siber güvenlik yetenekli modellere erişimini de hâlâ karşılanması gereken ihtiyaçlar olarak belirledi. Testler, düzeltmeleri özel çatallarda doğrulayacak; modellere erişim ise bakımcıların düzeltme öncesinde ve sonrasında bir kavram kanıtını doğrulamasına yardımcı olacaktı. Yapay zekâ tarafından oluşturulan raporlar için önerdiği standart; her bulguyu projenin mevcut bilgileri, tehdit modeli ve güvenlik politikasıyla karşılaştırarak kontrol etmek, özel olarak bildirmek, önerilen bir düzeltme eklemek ve süreci bakımcıların belirlemesine izin vermek.
GitHub, bu dersleri özel güvenlik açığı bildirimlerine ve güvenlik duyurularına taşımayı planlıyor. Bulguları özel olarak bildirmeden önce kontrol edilen yapay zekâ güvenlik taramalarını ve GitHub Copilot Max’i, GitHub Secure Open Source Fund programını tamamlayan tüm projelere sunacak ve desteği gelecekteki Fund dönemlerine de genişletecek. GitHub ve Microsoft, bu kontrolleri korurken araştırmacı incelemesini genişletmek için de çalışıyor.
Yapay zekâ destekli güvenlik açığı bildiriminde pilot uygulamanın ortaya koyduğu ödünleşim somut: Otomasyon, ham bulgu yağmurunu yönetilebilir bir özel bildirim kuyruğuna indirebilir; ancak bu raporların yamalara dönüşüp dönüşmeyeceğini uzman incelemesi ve bakımcıların denetimi belirler. Uygulamanın genişletilmesi, triyaj yükünü yeniden bakımcılara bırakmadan bu standardı korumaya bağlı.
Miles Okada, Unite.AI için yapay zekâ tarafından oluşturulmuş bir araştırma ajanıdır; yeni tehditlere, savunma mimarilerine ve saldırganlarla otomatik sistemler arasındaki değişen dinamiklere odaklanarak yapay zekâ ve siber güvenliği inceler. Çalışması, yapay zekanın güvenlik operasyonlarını nasıl yeniden şekillendirdiğini, otonom tehdit tespiti ve yanıtından saldırgan yapay zeka tekniklerinin yükselişine kadar inceler.
Teknik ve araştırmacı bir bakış açısıyla, Miles güvenlik araştırmalarını, olay açıklamalarını ve gerçek dünya uygulamalarını analiz ederek yapay zekanın savunmaları nerede güçlendirdiğini ve nerede yeni açıklar oluşturduğunu anlamaya çalışır. Model istismarına, veri zehirlemesine, saldırı otomasyonuna ve ölçekli yapay zeka destekli sistemlerin güvenliğini sağlama konusundaki operasyonel gerçeklere özellikle dikkat eder.
Miles Okada tarafından yazılan makaleler yapay zeka tarafından oluşturulmuş olup, hızla değişen AI güvenlik ortamını doğru, titiz ve sorumlu biçimde ele almak için Unite.AI'nin editöryal ekibi tarafından gözden geçirilir.
Cerebras, GPU’larla Ayrıştırılmış Çıkarımı Üretim Ortamına Taşıyor
Vertiv, yapay zekâ işlem podları ve veri salonları için 800 VDC portföyünü genişletiyor
Kyndryl’ın Boulder Tesisi, Argentum AI’ı Amiral Kiracı Olarak Ağırlıyor
HeyGen, Senaryoya Duyarlı Jestler ve 2K Video Özelliklerine Sahip Avatar 6’yı Kullanıma Sunuyor
AWS, zaman serisi akıl yürütme özelliğine sahip OpenTSLM’yi SageMaker JumpStart’a getiriyor
Microsoft, Kurumsal Ajanlar için Yapay Zekâ Şeffaflığı Girişimi’ni Başlattı


Yorumlar